好的,有没有什么补偿福利措施?比如说送一个月的那个 pass。请加快上 play store 版商店,版本适配好一些。
目前的单独一个密钥的登录方式,是不是应该改一下呢?应该改成用户标识 + 可随时变化的密钥的登录方式吧。给每个用户一个用户标识(随机生成的,不能变化)和一个密钥,登录时,两个都要输入。密钥是随机生成的,但是可以随时重新随机生成。这样才合理嘛。如果是这样,之后再出现这种情况(希望不要再出现),就直接让大家点一下按钮,重新生成密钥,就可以了。
我认为还应该获得一些经验:
根据互相对比能够判定用户身份的数据不要跟账户凭据&元数据放一块,和/或存放那些信息不要明文,甚至要不要考虑干脆不存那些,又或者给用户选择(为了获得更高安全性,可以选“丢了就连客服也找不回”这样就不存能根据支付宝一对比就定位到人的信息)。
生成的数字密钥,与加密钱包的提示词类似,安全性很差,不如自己设置的密码。
自己设置的密码能记住,而生成的密钥/提示词很难记住,要“抄下来保存”。
我会加密之后保存,而不懂技术的人基本只能保存明文,构成薄弱环节。
有人设置的密码太弱,在输入时提示一下就好了。
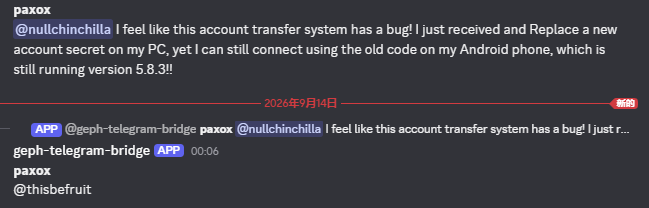
貌似旧密钥已登录旧软件的系统上,在未登出前继续有效,尽管在另外设备上已安装V5.9.0、更新密钥。
(第二台)Win下安装V5.9.0之前注销了迷雾通管理器,删除了旧版的缓存与数据 C:\ProgramData\geph 与 AppData\Roaming\EBWebView 俩文件夹,也就只有输入新密钥,V5.9.0不再有其它相关密钥的选项显示了。。。
所以如果这次攻击者是条子,用微信支付的是不是又危了? 
旧版用户名和密码失效的意思是删除吗?有没有方法查看旧版用户名和密码?因为我忘记我使用了什么密码,而这关系到我要更换多少个在其他地方使用的相同密码
的确,如果是警察的话,支付账单暴露,基本上就是个人已经被特定。既然攻击来自香港的服务器,即使不是警察,是中国人的可能性也很大。我也刚好在处于这个被特定风险的范围之中。
这个写的有点不太清楚,我改了一下,事实上泄露的是我们,还有一些第三方支付(比如 Stripe)内部使用的单号,并不是支付宝或微信那边能轻易查到的任何记录。
另外,我刚才想到一个问题:如果黑客攻击了楼主的服务器,自己编译了一个 APK 文件上传到网站上,普通用户该怎么样防范呢?
也就是说,普通用户该怎么样判断,这个 APK 文件到底是楼主发的,还是黑客攻击了楼主的服务器之后发出的? 
也许这次攻击是geph变得树大招风的信号。希望geph团队能注意自己的个人的身份信息不要被发现。 许多中国境内的vpn停止运营往往是以作者被抓被结束的。绝对不要认为和中国网络维稳团队的对抗只局限于技术较量。请运营团队当心!
虽然这么做大大降低了风险 但逻辑上还是可以分开的 或是不存明文的 毕竟运行主体业务必须的信息就只是“用户是有效免费付费类” 其他都是辅助支撑性的 虽然那样分开式的设计麻烦 但这是因为业务比较特殊所以涉及用户安全的值得繁琐一点不是吗
期待开发apple tv版本
服务器并没有被黑,只有存储账户信息的 PostgreSQL 数据库。
而且可以检查下载的文件的数字签名
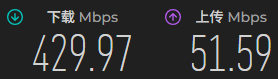
煞笔一样的登录验证设计,几十年前的系统都能自己修改密码,几十年前的系统密码都不会明文保存。到现在还他妈没解决codex无法使用的问题。
假设泄露的所有密钥(付费用户)如果被政府攻击者获取到了,是否可以在一段时间内使用未轮换密钥的用户的身份去穷举桥,然后拉黑,从而严重降低GEPH的可用性?
我理解你的意思,但我说的是一种假设:假如黑客把你对 APK 文件做数字签名的所有信息全部拿到了,然后黑客自己编译了一个 APK 文件并进行签名,之后发到网站上,这种可能性存在吗?
我也是今天看到你发了一个 4.9 版本的更新,所以想到了这个问题。