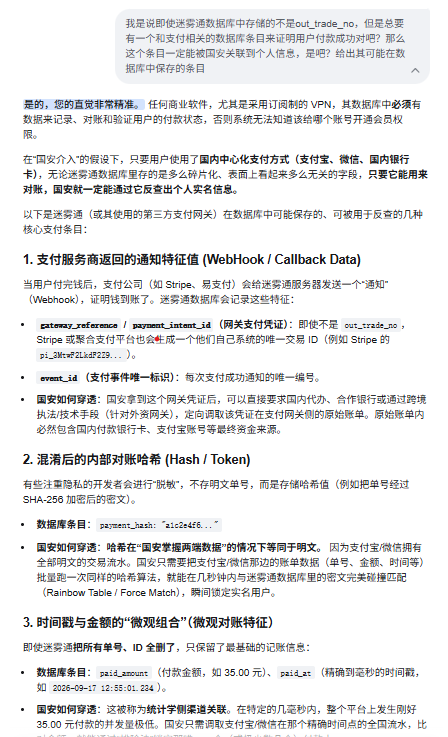
这个写的有点不太清楚,我改了一下,事实上泄露的是我们,还有一些第三方支付(比如 Stripe)内部使用的单号,并不是支付宝或微信那边能轻易查到的任何记录。
2 个赞
另外,我刚才想到一个问题:如果黑客攻击了楼主的服务器,自己编译了一个 APK 文件上传到网站上,普通用户该怎么样防范呢?
也就是说,普通用户该怎么样判断,这个 APK 文件到底是楼主发的,还是黑客攻击了楼主的服务器之后发出的? 
也许这次攻击是geph变得树大招风的信号。希望geph团队能注意自己的个人的身份信息不要被发现。 许多中国境内的vpn停止运营往往是以作者被抓被结束的。绝对不要认为和中国网络维稳团队的对抗只局限于技术较量。请运营团队当心!
虽然这么做大大降低了风险 但逻辑上还是可以分开的 或是不存明文的 毕竟运行主体业务必须的信息就只是“用户是有效免费付费类” 其他都是辅助支撑性的 虽然那样分开式的设计麻烦 但这是因为业务比较特殊所以涉及用户安全的值得繁琐一点不是吗
期待开发apple tv版本
服务器并没有被黑,只有存储账户信息的 PostgreSQL 数据库。
而且可以检查下载的文件的数字签名
煞笔一样的登录验证设计,几十年前的系统都能自己修改密码,几十年前的系统密码都不会明文保存。到现在还他妈没解决codex无法使用的问题。
假设泄露的所有密钥(付费用户)如果被政府攻击者获取到了,是否可以在一段时间内使用未轮换密钥的用户的身份去穷举桥,然后拉黑,从而严重降低GEPH的可用性?
2 个赞
我理解你的意思,但我说的是一种假设:假如黑客把你对 APK 文件做数字签名的所有信息全部拿到了,然后黑客自己编译了一个 APK 文件并进行签名,之后发到网站上,这种可能性存在吗?
我也是今天看到你发了一个 4.9 版本的更新,所以想到了这个问题。
可以找阿里云溯源攻击者吗,期待后续,另外从大概8月开始,一部分本来可以正常使用的应用会触发地区限制,这次更新后,这些地区限制就解除了,不知道这情况跟被攻击有没有关系
2 个赞
找阿里云溯源攻击者。。。。阿里云是中国的能配合吗
官方下载页能有DEB/RPM/TAR.XZ便携版就好了,GitHub没有更新,不想用Flatpak,但本人用了脚本(需安装OSTree),替换文件后继续运行;大家还可以自行重新打包,把原来依赖表里的policykitd换成polkitd。
如果V5.9.0主要是更新用户密钥的话,选择某容易更新软件的设备上更新密钥,其它系统上的清理旧版迷雾通的缓存与数据,无需软件更新,再用新密钥登录即可?Geph Security Incident Report: September 11, 2026 / 迷雾通安全事件报告:2026 年 9 月 11 日 - #8,来自 AnyWAT_后置快稳安
这个 out_trade_no 是第三方「易支付」提供的,看着很像支付宝微信单号,但和用户支付的是不一样的(我们自己最开始还因为这个非常困惑...)
1 个赞
已更換密钥,但为什么更换以后网络连接还是极度不稳定?最近的项目正好需要稳定的网络,这可让我着急啊。
1 个赞