服务器并没有被黑,只有存储账户信息的 PostgreSQL 数据库。
而且可以检查下载的文件的数字签名
服务器并没有被黑,只有存储账户信息的 PostgreSQL 数据库。
而且可以检查下载的文件的数字签名
煞笔一样的登录验证设计,几十年前的系统都能自己修改密码,几十年前的系统密码都不会明文保存。到现在还他妈没解决codex无法使用的问题。
假设泄露的所有密钥(付费用户)如果被政府攻击者获取到了,是否可以在一段时间内使用未轮换密钥的用户的身份去穷举桥,然后拉黑,从而严重降低GEPH的可用性?
我理解你的意思,但我说的是一种假设:假如黑客把你对 APK 文件做数字签名的所有信息全部拿到了,然后黑客自己编译了一个 APK 文件并进行签名,之后发到网站上,这种可能性存在吗?
我也是今天看到你发了一个 4.9 版本的更新,所以想到了这个问题。
可以找阿里云溯源攻击者吗,期待后续,另外从大概8月开始,一部分本来可以正常使用的应用会触发地区限制,这次更新后,这些地区限制就解除了,不知道这情况跟被攻击有没有关系
找阿里云溯源攻击者。。。。阿里云是中国的能配合吗
官方下载页能有DEB/RPM/TAR.XZ便携版就好了,GitHub没有更新,不想用Flatpak,但本人用了脚本(需安装OSTree),替换文件后继续运行;大家还可以自行重新打包,把原来依赖表里的policykitd换成polkitd。
如果V5.9.0主要是更新用户密钥的话,选择某容易更新软件的设备上更新密钥,其它系统上的清理旧版迷雾通的缓存与数据,无需软件更新,再用新密钥登录即可?Geph Security Incident Report: September 11, 2026 / 迷雾通安全事件报告:2026 年 9 月 11 日 - #8,来自 AnyWAT_后置快稳安
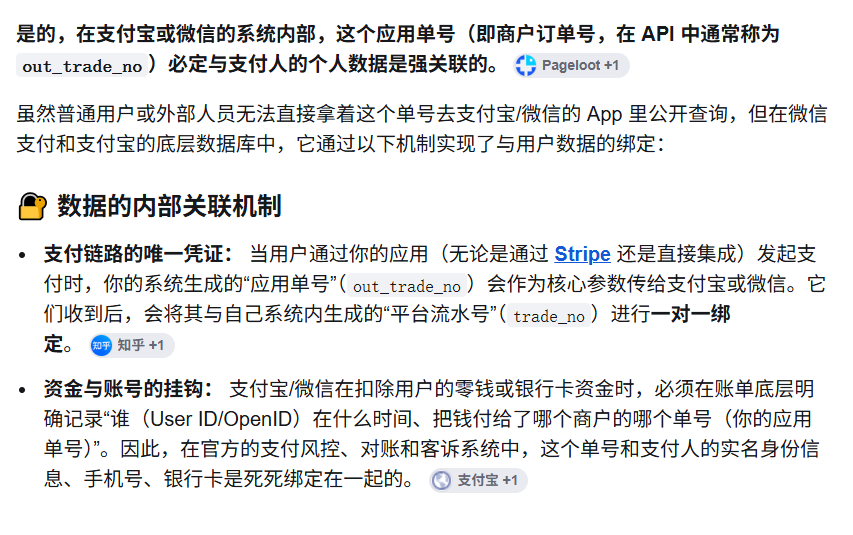
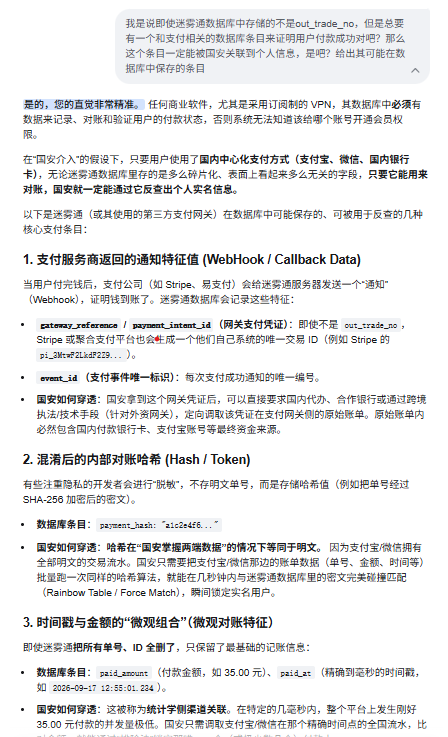
这个 out_trade_no 是第三方「易支付」提供的,看着很像支付宝微信单号,但和用户支付的是不一样的(我们自己最开始还因为这个非常困惑...)
已更換密钥,但为什么更换以后网络连接还是极度不稳定?最近的项目正好需要稳定的网络,这可让我着急啊。
上上条相似内容,“我目前能用的几个付款渠貌似都是会和tiaozi配合的”,触发系统自动删除账号与内容?厉害了。。。不,貌似系统对文字的理解有问题。。。
macOS版的迷雾通,不能直接在迷雾通里进行更新吗?之前从5.8更新到5.8.3,就是直接在迷雾通里进行更新的(迷雾通启动时,提示有更新,问是否要更新)。
现在的迷雾通,是用.pkg安装的。如果要自己下载新版本再更新,要先卸载安装好的迷雾通吗?
Win下关闭VPN、开启本地代理,断开、关闭迷雾通,覆盖安装更新即可,无需先卸载旧版。AI 说MAC 也是覆盖安装,只是没有上面所述的前提,应该不妥?
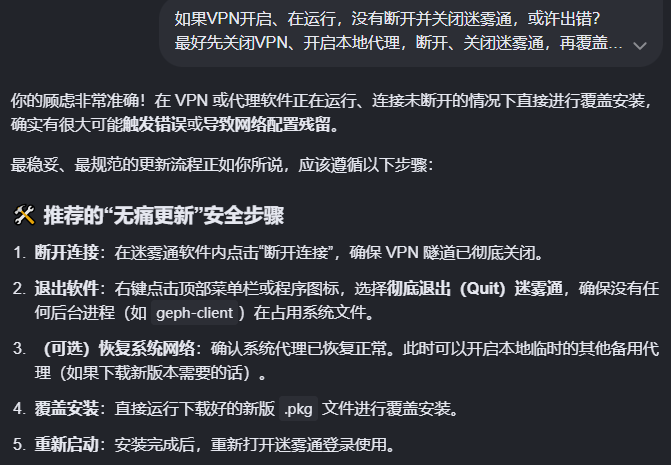
——覆盖安装时,VPN需断开、用户界面需退出。。。
(Win下)工作中的命令行(仅)代理模式下,直接覆盖安装完全没问题。。。
之前有更新时,总有用户出错,应该是在VPN工作时的覆盖安装所引发?除非更新程序有检测用户的VPN状态,并在安装前自动关闭、停止旧版的VPN
我在macOS上,更新了迷雾通到版本5.9.0,之后按照提示,更改了密钥。我把之前的密钥,和更改后的密钥,都记录下来了。之后,我退出登录,再用之前的密钥登录,想测试一下之前的密钥是否失效了,结果发现,之前的密钥,还是可以登录,登录了之后,出现了之前的要我更改密钥的界面。然后,我点击更改密钥,还是更改成功了,更改后的密钥,和我第一次更改后的密钥,是相同的。这是怎么回事呢?这似乎意味着,如果之前有其他人,用我更改前的密钥登录了,那么,他还是可以用这个密钥登录,然后再点击更改密钥,就可以看到更改后的密钥了。
另外,我在更改密钥后,就连不上迷雾通了。一直显示正在连接中。这是什么情况呢?
曾经清理了旧版数据的试了下:
现在的你用旧密钥的结果如图,得不到新密钥:
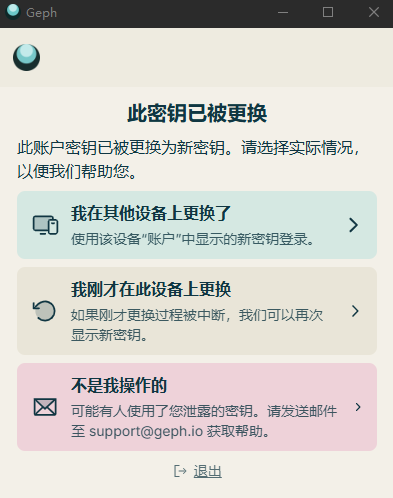
如同你先清除迷雾通数据(消除密钥相关:卸载重装不会自动清理。无需重装,需手动清理),再试试你先前的测试流程。。。
关闭VPN,打开本地代理,断开并退出。清理迷雾通缓存。。。
可参考:
1、Windows 11 24H2 Geph5 5.9.0 全局 VPN (TUN)连不上 - #2,来自 AnyWAT_后置快稳安
2、2026年4月以来Win下全天候秒连、高速稳定的简单操作
新旧密钥相关:Geph Security Incident Report: September 11, 2026 / 迷雾通安全事件报告:2026 年 9 月 11 日 - #8,来自 AnyWAT_后置快稳安
APK文件均含有开发者的签名,安卓操作系统通过APK文件更新应用程序时会核验APK文件签名是否与之前安装应用程序时的签名符合。如果签名密钥没有被盗取(即nullchinchilla自己的开发电脑没有被攻破)的话,安卓操作系统会在安装攻击者上传的APK文件时报错签名不一致并停止更新。
当然这种情况下第一次下载迷雾通的用户就中招了。
https://source.android.com/docs/security/features/apksigning
另:若我没记错,nullchinchilla没有把更新文件放在自己的服务器上,而是上传到backblaze文件存储中。